SpeamCore Modul · Compliance
Sie wissen, dass Sie Pflichten haben. Wissen Sie, welche davon Sie heute nachweisen könnten?
Das KRITIS-Modul führt Pflichtenkatalog, Prüfungen, Nachweise, Maßnahmen und Meldefristen an einer Stelle — für den physischen Schutz kritischer Anlagen nach KRITIS-DachG und CER-Richtlinie.
24 h
Melde-Uhr für die Erstmeldung
47
BSI-Elementargefährdungen in der GBU
9
Sektorprofile im Katalog
Drei Sätze, die in fast jedem Betrieb fallen
„Das liegt irgendwo bei uns."
Prüfberichte, Wartungsnachweise und Betriebsanweisungen verteilen sich auf Laufwerke, Ordner und Postfächer. Vor einem Audit kostet das Zusammentragen Tage.
„Ist das noch der aktuelle Stand?"
KRITIS-DachG, CER und NIS-2 bewegen sich. Eine selbst gepflegte Liste weiß nicht, dass sich eine Anforderung geändert hat.
„Wer macht das eigentlich?"
Ohne Verantwortlichen und Frist bleibt jede Pflicht Absicht. Erst die Zuweisung macht daraus einen nachweisbaren Vorgang.
Ein gepflegter Pflichtenkatalog. Und alles, was daran hängt.
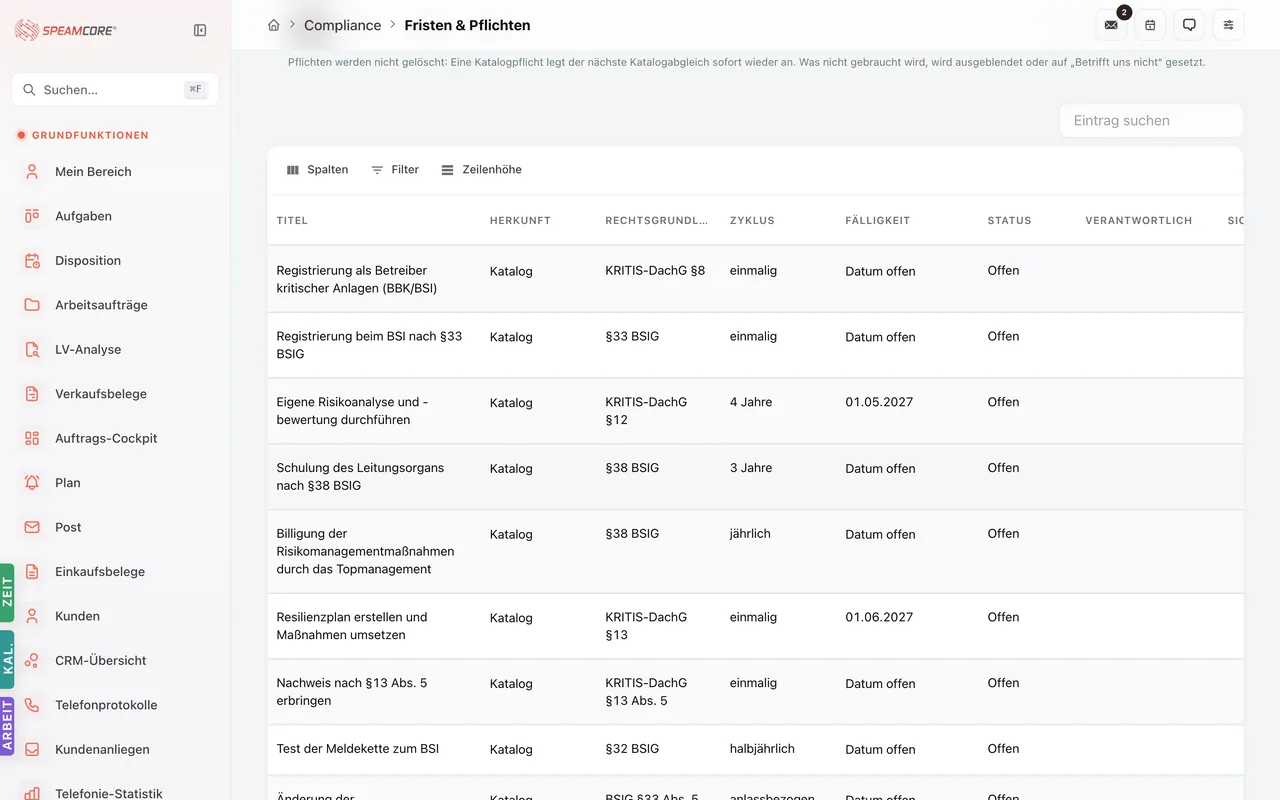
Fristen und Pflichten
Jede Pflicht mit ihrem Paragrafen
Jede Position trägt Rechtsbezug, Zyklus und Ankerdatum. Der Zeitstrahl zeigt, was in 30 Tagen ansteht und was überfällig ist — von der quartalsweisen Kontaktlistenprüfung bis zum Resilienznachweis alle drei Jahre.
Checks und Reifegrad
Vier Prüfungen je Standort
Reifegrad-Check, 100-Punkte-Audit, Sabotageschutz-Audit mit K.-o.-Kriterien und die Gefährdungsbeurteilung über die 47 BSI-Elementargefährdungen — jede erkannte Lücke wird auf Klick zur Maßnahme.
Nachweisakte
Nachweise mit Gültigkeit
Prüfbericht, Belastungstest, Schulungsnachweis: hochgeladen, datiert, mit der Anforderung verknüpft, die sie belegen. Läuft die Gültigkeit ab, wird die Pflicht automatisch wieder offen.
Aktionsplan
Lücken werden zu Aufgaben
Was Katalog, Begehung oder Gefährdungsbeurteilung als Lücke ausweisen, wird zur Maßnahme mit Verantwortlichem und Termin — als normale Aufgabe in SpeamCore.
Vorfälle und Meldefristen
Die 24-Stunden-Uhr läuft mit
Ein erfasster Vorfall startet die Meldefrist sichtbar: Erstmeldung, Zwischenmeldung, Abschlussmeldung. Die Meldung wird strukturiert vorbereitet und als PDF exportiert — abgesendet wird sie von Ihnen.
Behördenreport
Ein Klick, ein PDF
Erfüllungsgrad, Pflichtenstand, Maßnahmen und Nachweisdeckung mit Stichtag und Katalogversion — die Fassung für Geschäftsführung, Auditor oder Behörde.
Ihre Risiken stehen nicht nur auf dem Gelände. Sie stehen auch daneben.
Der Umfeld-Scan legt einen Radius um Ihre geokodierte Standortadresse und ermittelt aus OpenStreetMap, was dort liegt: Umspannwerke, Freileitungen, Bahnstrecken, Tankstellen, Wasserspeicher. Jeder Fund wird als Abhängigkeit oder Gefahr eingestuft — mit Betreiber, Kennung und Entfernung. Sie übernehmen ihn ins Risikoregister oder verwerfen ihn begründet; die Entscheidung bleibt dokumentiert.
Die Abhängigkeitsanalyse ist Pflicht. Meist wird sie einmalig aus Ortskenntnis erledigt — hier ist sie nachvollziehbar, wiederholbar und belegt.
Umspannstation Vespucciweg · Netze BW GmbH
Umspannwerk · Abhängigkeit
Stuttgart–Filderstadt, Echterdinger Tunnel · DB InfraGO AG
Bahnstrecke · Gefahr
Tankstelle Echterdinger Straße
Tankstelle · Gefahr
Diese Uhren laufen bereits
Bin ich KRITIS?
Drei Angaben, eine Einschätzung. Die Prüfung ersetzt keine Rechtsberatung — Grenzfälle gehören juristisch bestätigt.
Vom Erstgespräch zum ersten Behördenreport
Geltungsbereich klären
Welche Standorte, welche Anlagen, welcher Sektor — daraus ergibt sich der gültige Pflichtenkatalog.
Schutzobjekt einrichten
Standorte anlegen und geokodieren, Umfeld-Scan laufen lassen, Befunde triagieren. Fünf geführte Schritte, keine leere Maske.
Zuständigkeiten setzen
Jede Pflicht bekommt Verantwortlichen und Frist. Der ehrlichste Moment im Projekt.
Nachweise hinterlegen
Vorhandene Dokumente den Anforderungen zuordnen. Was fehlt, steht danach im Aktionsplan.
Report ziehen
Der erste Behördenreport zeigt den echten Stand. Ab hier ist es Betrieb, nicht mehr Projekt.
Wir schreiben die Anforderungen nicht selbst.
Die Inhalte hält ein KRITIS-Fachunternehmen fortlaufend aktuell — nicht projektweise. Ändert sich eine Anforderung aus KRITIS-DachG, CER oder NIS-2, ändert sich der Katalog, und der Delta-Vergleich zeigt, welche Ihrer Nachweise davon berührt sind. Wir bauen die Mechanik darum: Versionierung, Freigabe, Changelog, Verteilung an alle Mandanten.
Einzelne Katalog-Inhalte verweisen auf lizenzpflichtige Regelwerke (DVGW, DIN, VdS). Der Katalog zitiert sie nicht, sondern nennt die Fundstelle — das Quellenregister zeigt je Quelle den Lizenzstatus.
Ein Preis, keine Staffel, keine Beratungstage.
299,00 € / Monat
zzgl. USt · drei Standorte inklusive, jeder weitere Standort 50,00 € / Monat
Modul-Familie Compliance
Ein Compliance-Kern. Ein Modul je Regelwerk.
Schreibtisch, Nachweisakte, Aktionsplan, Vorfälle und Risikoregister liegen im Compliance-Kern. Jedes Regelwerk kommt als eigenes Modul dazu — Sie buchen nur, was für Sie gilt.
Prozesse mit Freigaben, interne Audits, Managementbewertung, CAPA und Qualitätsziele.
Informationssicherheit nach §30 BSIG, Meldewesen und Lieferkette — teilt Schreibtisch, Vorfälle und Nachweisakte mit KRITIS.
Physischer Schutz kritischer Anlagen: Pflichtenkatalog, Checks, Begehungen, Melde-Uhr.
Informationssicherheits-Managementsystem mit Maßnahmenkatalog und Auditvorbereitung.
Digitale operationale Resilienz für Finanzunternehmen und ihre IKT-Dienstleister.
Fragen, die wir oft hören
Ersetzt das Modul unseren Auditor?
Nein. Es nimmt beiden Seiten die Sucharbeit ab: Der Auditor sieht den Stand, statt ihn zu erfragen. Sie sehen vorher, wonach er fragen wird.
Wir haben schon eine Excel-Liste. Was ist der Unterschied?
Die Liste kennt keine Fristen, die ablaufen, keine Nachweise, die ungültig werden, und niemanden, der sie aktualisiert, wenn sich CER oder KRITIS-DachG ändern.
Geht es um IT-Sicherheit oder um physischen Schutz?
Der Schwerpunkt liegt auf physischem Schutz und Resilienz. Für Informationssicherheit kommt ein eigenes NIS2-Modul; beide teilen Schreibtisch, Vorfälle, Nachweisakte und Risikoregister.
Können wir das Modul für eine Zertifizierung nutzen?
Ja. Der Fahrplan für die IAPPA-Zertifizierung (KRITIS) und VdS 10000 (NIS2) ist mit Schritten und Unterlagenstatus hinterlegt.
Wie lange dauert die Einführung?
Der Katalog steht am ersten Tag. Wie lange die Nachweise brauchen, hängt davon ab, wie aufgeräumt Ihre Dokumentation heute ist — genau das zeigt der erste Report.
Übermittelt das System die Meldung an die Behörde?
Nein. Es bereitet die Meldung strukturiert vor und überwacht die Fristen. Das Absenden über den amtlichen Meldeweg bleibt Ihr Schritt.
30 Minuten am echten Katalog — mit Ihrem Sektor, nicht mit Beispieldaten.
Wir schalten den Pflichtenkatalog für Ihren Geltungsbereich auf, lassen den Umfeld-Scan über Ihre Adresse laufen und gehen das Ergebnis gemeinsam durch.